🚨 PHP АШИГЛАДАГ БАЙГУУЛЛАГУУДЫН АНХААРАЛД
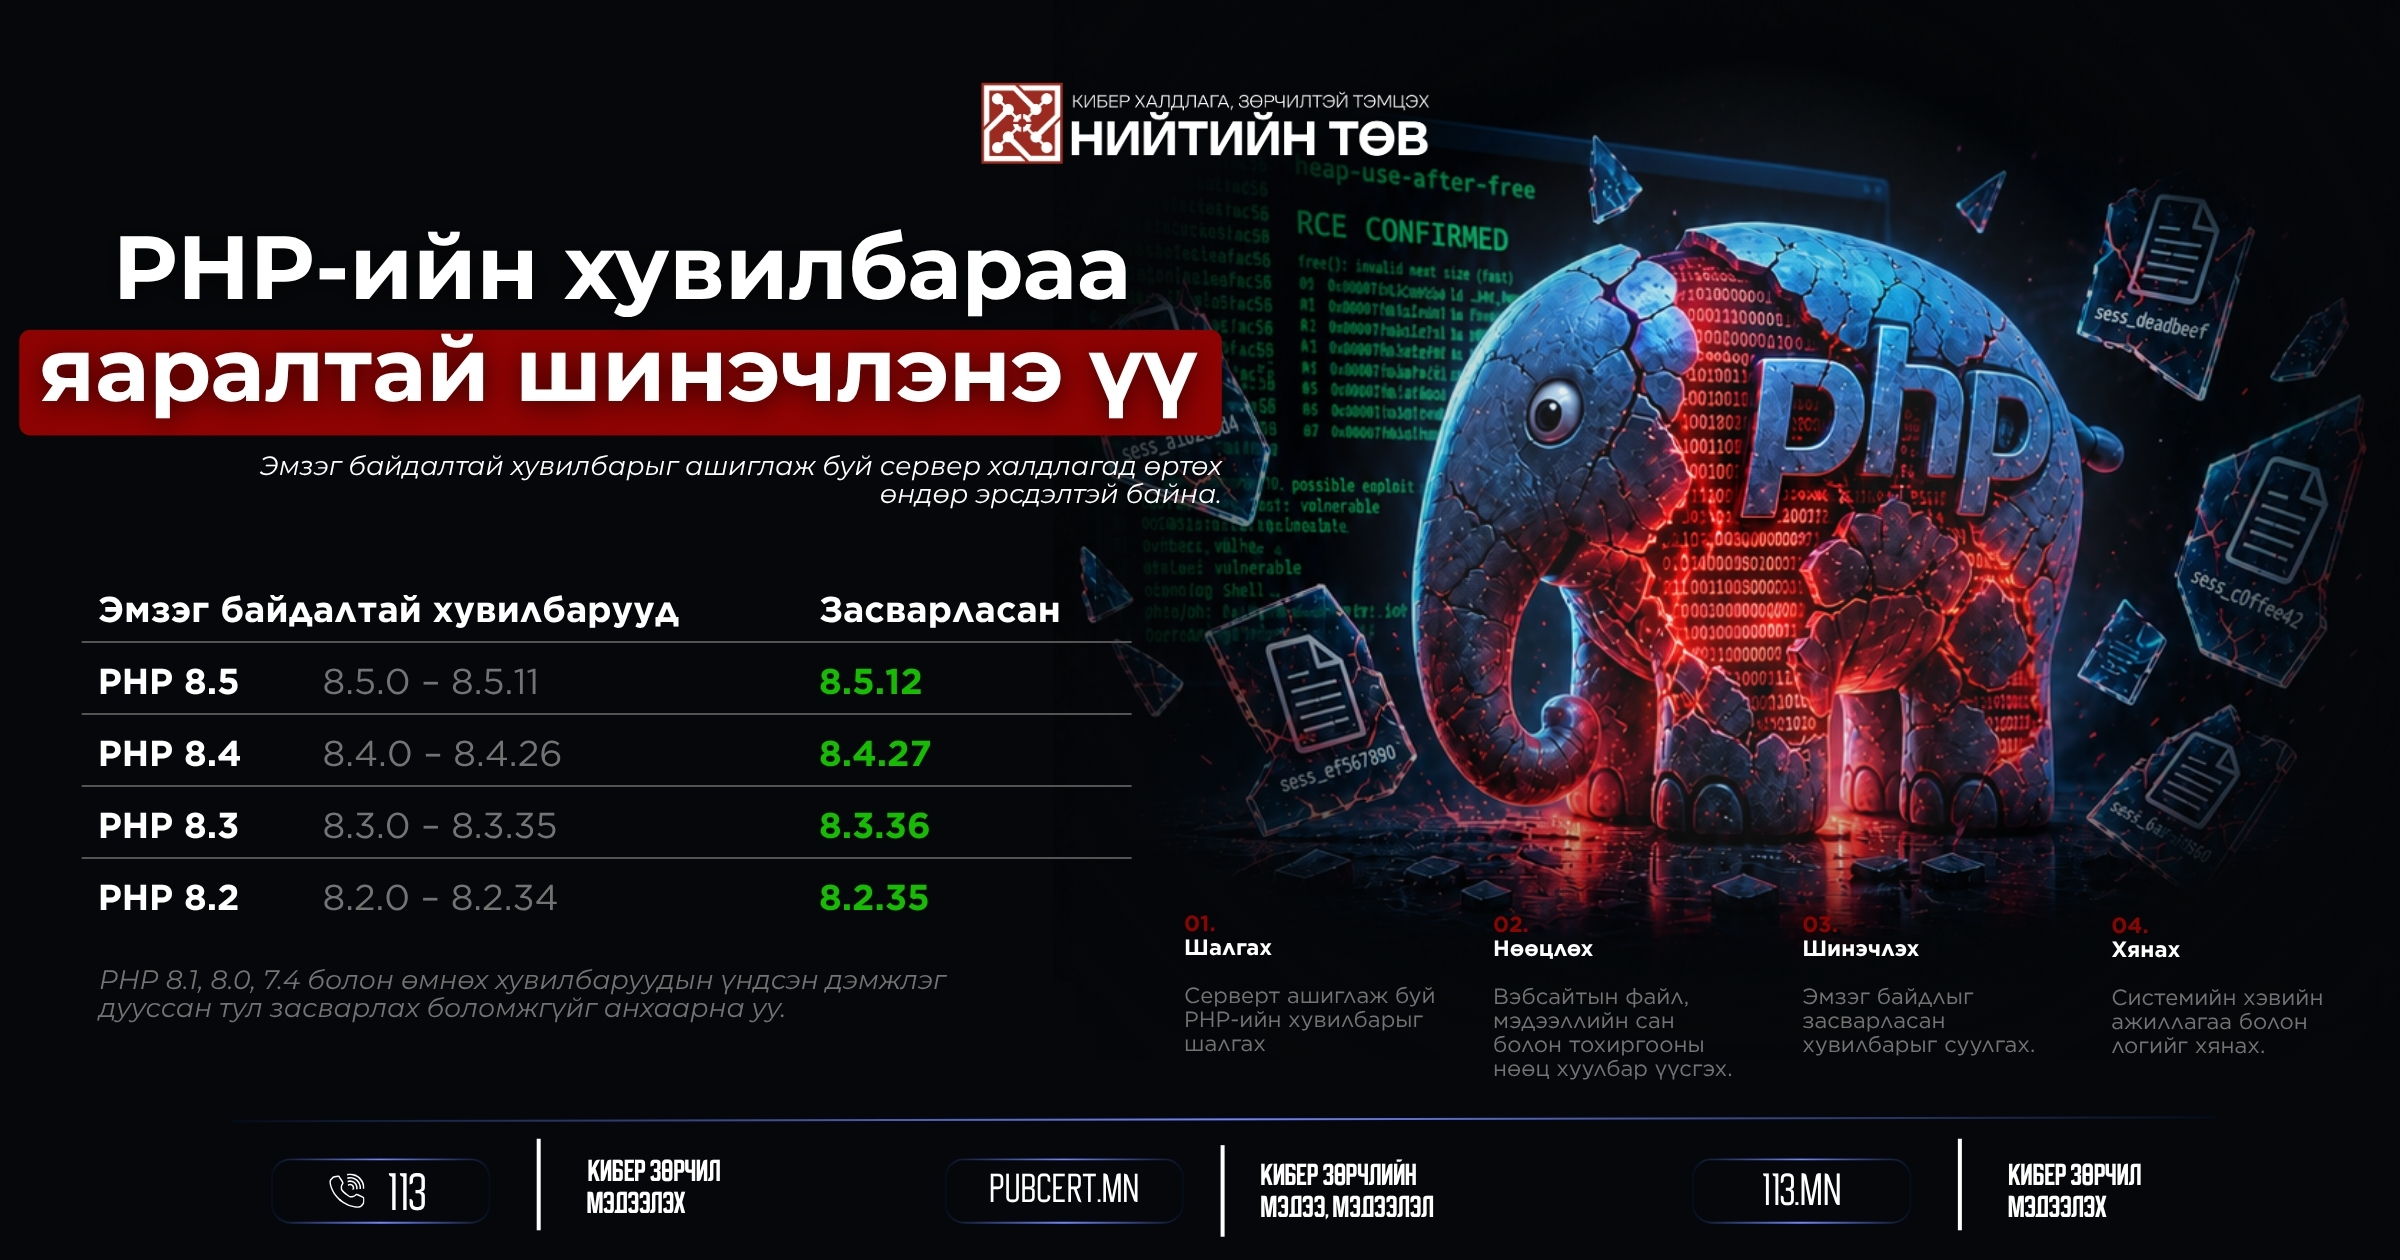
CERT-EU байгууллагаас 2026 оны 10 дугаар сарын 21-ний өдөр PHP-д илэрсэн CVE-2026-109618, CVE-2026-109619 дугаартай, CVSS 9.2 буюу ноцтой түвшний хоёр эмзэг байдлын талаар сэрэмжлүүллээ.
⚠️ Халдагч эдгээр эмзэг байдлыг ашиглан тодорхой нөхцөлд нэвтрэн баталгаажуулалтгүйгээр сервер дээр хортой код ажиллуулах боломжтой. Үүний улмаас мэдээлэл алдагдах, өөрчлөгдөх, цахим үйлчилгээний хэвийн ажиллагаа алдагдах эрсдэлтэй.
🛡️ Дараах арга хэмжээг яаралтай авна уу:
✅ Серверт ашиглаж буй PHP-ийн хувилбарыг шалгах;
✅ Вэбсайт, мэдээллийн сан болон тохиргооны нөөц хуулбар үүсгэх;
✅ PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 эсвэл тухайн эмзэг байдлын засварыг агуулсан шинэчлэлийг суулгах;
✅ Системийн хэвийн үйл ажиллагаа болон логийг хянах.
🔗 Дэлгэрэнгүй мэдээлэл, зөвлөмж:
• CERT-EU: https://cert.europa.eu/publications/security-advisories/2026-018
• PHP: https://www.php.net/archive/2026.php
• NCSC-NL: https://github.com/NCSC-NL/php2shell
#КиберАюулгүйБайдал #PHP #ЭмзэгБайдал #Сэрэмжлүүлэг